adblock check

Копеечный жучок взламывает любой процессор AMD Zen, и защититься нельзя. Как он работает

Сама компания AMD пока что ситуацию не комментирует, но всё складывается довольно грустно, особенно для серверов

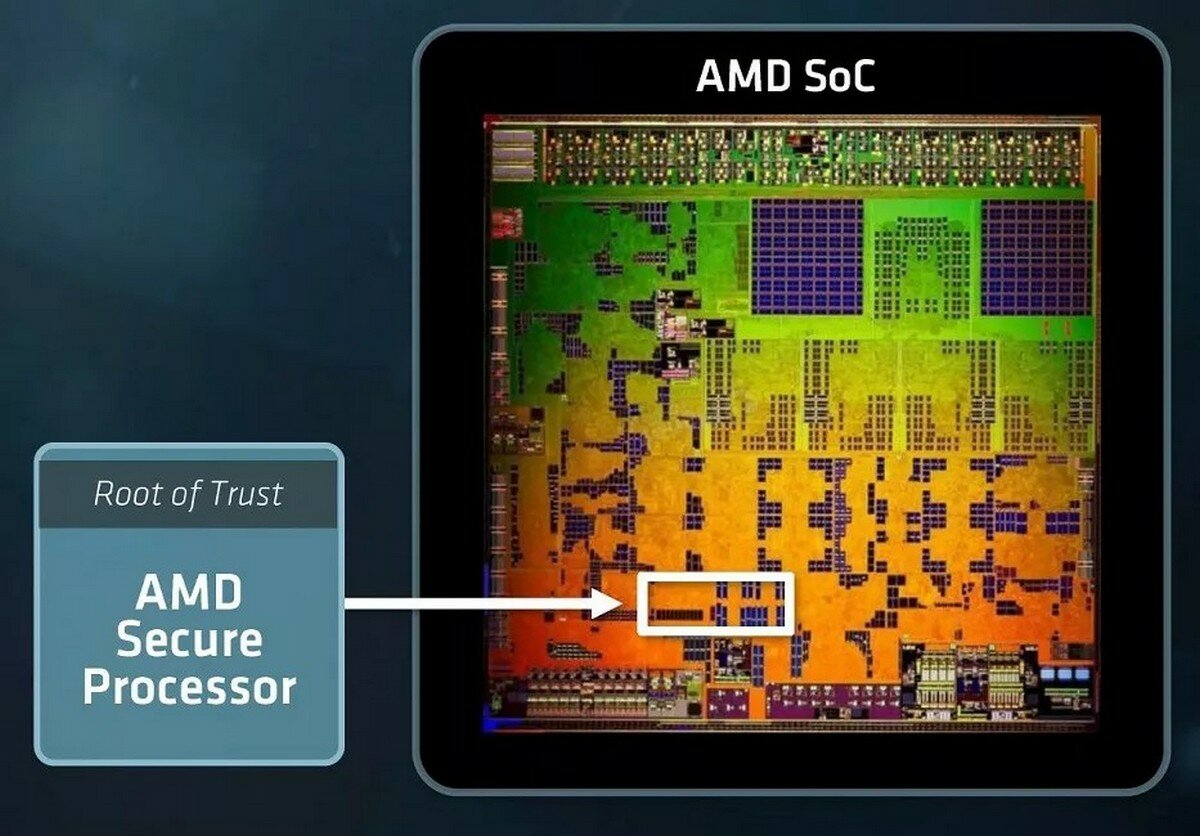
Сотрудники Корнельского университета по результатам собственного внутреннего исследования заявили, что абсолютно во всех процессорах AMD на архитектуре Zen обнаружена довольно простая в эксплуатации уязвимость в блоке безопасности. Благодаря данной уязвимости любой относительно свежий процессор «красной» компании можно взять под контроль сторонним пользователем — для этого достаточно установить «жучок» на материнскую плату с процессором, ядра которого построены на новейшей архитектуре AMD. Речь идёт про семейство процессоров Ryzen (включая процессоры Threadripper для высокопроизводительных систем) и несколько моделей Athlon.
Копеечный жучок взламывает любой процессор AMD Zen, и защититься нельзя. Как он работает

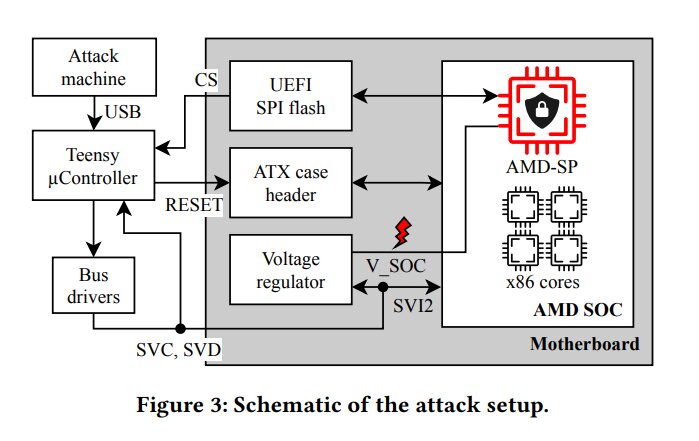
Удивительно, но исследователи довольно открыто рассказали о самом методе взлома. По их словам, после установки «жучка» на материнскую плату, производится так называемая атака сбоя напряжения, благодаря которой злоумышленник может обойти защиту модуля шифрования Secure Encrypted Virtualization (присутствует на Zen 1, Zen 2 и Zen 3) и установить собственную прошивку на встроенный блок безопасности Secure Processor в процессоре. После этого третье лицо может расшифровать память виртуальной машины, получив полный доступ к любым данным в системе. Более детально можно прочитать о методе взлома в публикации Корнельского университета.
Копеечный жучок взламывает любой процессор AMD Zen, и защититься нельзя. Как он работает
Схема атаки на процессор

Более того, исследователи, обнаружившие эту уязвимость, заявили, что никаких программных патчей, которые могли бы устранить проблему, AMD выпустить не сможет — это просто невозможно. Для того, чтобы закрыть дыру, производителю процессоров нужно полностью изменить архитектуру собственного Secure Processor и механику шифрования данных. И если владельцам пользовательских ПК это не очень уж и страшно, то в корпоративном секторе, особенно на защищённых серверах, это может быть большой проблемой.
31
по дате
Оставьте комментарий...
alexmacegora
5 лет
Статья полный треш!!! Запаял на плату жук и получил доступ. Для взлома рядового пользователя, это нонсенс. А для серверной… дак ты ещё доступ туда получи, пусть доступ и есть, но сидеть паять и не спалиться, нонсенс. А дополнительная плата расширения, с не понятно какими функциями, для сисадмина, как красная тряпка для быка.
columbus
Почему сразу нонсенс? Исследователи доказали, что есть способ взлома, что он рабочий и подходит для всех поколений. Как именно его будут использовать, какие трудности и так далее — дело совсем другое. Новость о том, что уязвимость есть, а не о том, насколько сложно это всё реализовать
dimitriuswizard
Ну, подобное реализовать очень трудно, так что не в счёт. А при физическом доступе любой сервер на любом процессоре можно подчинить.
columbus
Каким образом?
otakypyjie33
5 лет
Странная и почти неюзабельная уязвимость т.к требует фактически прямого физического доступа к материнской плате, что в принципе невозможно ни на заводе где их изготовляют ни на серверах… Как они вообще это себе представляют? Если у кого то начнут выходить материнки от той же Асус, Гигабайт, Эмсиай или ещё какого либо крупного производителя такие материнки их банально засудят за такое и они потерпять большие убытки, а в серверных наверняка тщательно проверяют весь персонал обслуживания и камеры наверняка есть… так что я не вижу никакого повода хоть сколько нибудь бояться этой уязвимости из за банальной невозможности её эксплуатации… А в какой нить задрипанной мастерской маловероятно что, кто то из мастеров сможет такое провернуть в виду я предполагаю сложности процесса…
columbus
Никто и не говорит, что сейчас все побегут по серверным ставить жучки безнаказанно, конечно нет. Речь о том, что уязвимость имеется, а значит, теоретически, ею можно воспользоваться
scarf
5 лет
Теоретически имея физический доступ к серверу ЕГО МОЖНО ВЗЛОМАТЬ И БЕЗ ЖУЧКА. Тебе банально всунуть лан кабель в сервак и подключить по нему простенький ноут. Дальше уже есть сотни вариантов взлома. Именно поэтому фирмы вкладываются в охрану серверных так как шансы удаленного взлома намного ниже. А большинство утечек информацию связаны со сливом инфы через домашние пк работников, либо украденные у них ноуты и планшеты из которых вытаскивают логины и пароли от корпоративных сетей.
Miros77
5 лет
Вопрос этот жук только на этот проц взламывает или всю линейку AMD процессоров
Miros77
5 лет
а есть список процессоров которые он взламывает
xuzuux
5 лет
Название конечно блеск, в духе: «Пейте это простое копеечное советское средство перед сном и %болезнь% пройдёт за три дня!»
srajabov87
5 лет
Если есть доступ в серверный и есть возможность физическому доступу???? жучок не понадобится. Тупой и странный загаловок… Все ради хайпа… я пайму если интел проплатил данный матереал кокой то компании… Но я ни как не понимаю и не пойму копировалщика данной статьи… Видимо без соображалки…
columbus
Ты что, украдёшь сервер и пойдёшь домой взламывать его шифрование?)
scarf
5 лет
Ты представляешь что тебе придется попасть в серверные в которых охрана очень не хилая и даже уборщиков нещадно шманают. Потом найти нужный слот сервера коих может быть десятки тысяч, распаять плату что займёт тоже время ещё и сработают датчик температуры, да и в цклом ты будешь паять на рабочей плате так как её отключение моментально даст сигнал сотрудникам. Реально проще под видом тех служащего притащить уже модифицированный слот сервака.
columbus
Звучит как неплохой сценарий для будущего фильма миссия невыполнима)
alikfat
5 лет
Почему он копеечный, как это все бьется с тем, что надо паяльную станцию с кучей компонентов, доступ к матплате и чтобы тебя при этом не увидели?
alexsandr1280
5 лет
Сложна назвать серьезной уязвимостью необходимость модифицировать материнскую плату, особенно на серверах, где доступ к юнитам проблемный.
truandale
5 лет
Вот да. Имея физический доступ можно и интеловые сервера выпотрошить.
sl0t73
5 лет
Таки и я не понимаю этого вброса… Если есть к серверу физический доступ, что мешает вложить бэкдор программно? Легче и быстрее получится. Да и интеловские сервера легко «патчатся» при физ. доступе.
sarge061
5 лет
Интелу нужно хоть что-то вкинуть против АМД, а то фанаты интела плак-плак делают, скоро пойдут за АМД в магазин.
fauxrock
5 лет
Если я правильно понял схему, то принципиальной разницы между ней и алгоритмом rgh для xbox360 нет.
Или это не так?
meflexxo
5 лет
Судя по блок схеме, так и есть. Использует атаку по питанию до тех пор пока чип не пропустит операцию проверки исполняемого кода.
Оставьте комментарий...