SharkDroid — сетевой анализатор с функцией перехвата пакетов, совместимой с Wireshark, и углубленным анализом трафика.
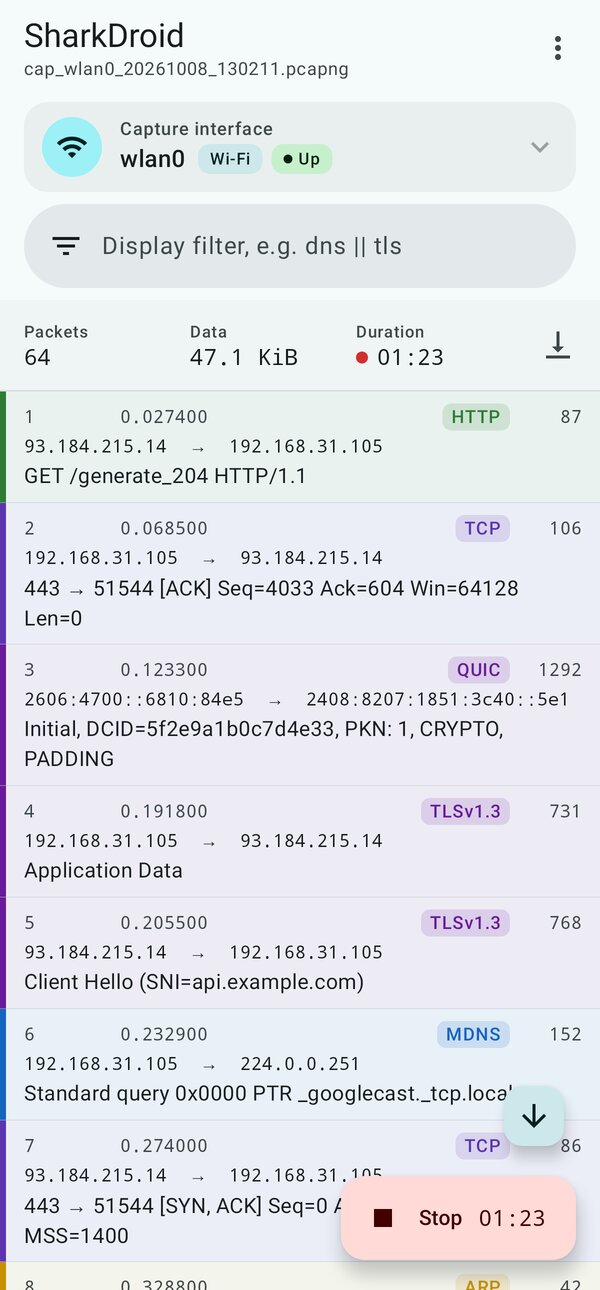
SharkDroid предоставляет на Android инструменты dumpcap и tshark через интерфейс Material 3, позволяя осуществлять перехват трафика через Wi-Fi, сотовую сеть, VPN, loopback и другие доступные интерфейсы. Применяйте фильтры захвата BPF или фильтры отображения Wireshark, просматривайте списки пакетов и протокольные деревья, изучайте шестнадцатеричные байты, отслеживайте потоки TCP/UDP и анализируйте статистику протоколов и сеансов связи. Открывайте файлы pcap/pcapng, сохраняйте и делитесь записями или передавайте трафик в потоковом режиме в настольную версию Wireshark через авторизованное USB-соединение adb.
Для захвата трафика в реальном времени требуется Android 10 или более поздней версии, устройство с архитектурой arm64-v8a и root-доступ, тогда как открытие существующих файлов захвата работает без root-прав. SharkDroid хранит записи в частном хранилище приложения и не запрашивает разрешений на доступ к Интернету, не содержит рекламы, аналитики или телеметрии. Поддерживаются светлая и тёмная темы, динамическая цветовая схема, а также английский и упрощённый китайский языки; зашифрованный контент TLS/QUIC остаётся недоступным без необходимых ключей, а режим мониторинга Wi-Fi не поддерживается.
Возможности:
- Захват пакетов с Wi-Fi, сотовой связи, VPN, лупбэка и других сетевых интерфейсов
- Использование фильтров захвата BPF и подробных фильтров отображения Wireshark
- Просмотр списков пакетов, деревья протоколов, шестнадцатеричные данные, потоки и статистику трафика
- Открытие, сохранение, экспорт и обмен файлами перехвата в форматах pcap и pcapng
- Потоковая передача данных перехвата в настольную версию Wireshark через авторизованное USB-соединение adb