В последнее время взломов с использованием искусственного интеллекта стало даже слишком много — буквально каждый день появляется информация о том, что какой-то сервис, ОС или база данных подверглась атаке со стороны ИИ. Но, как оказалось, ИИ может навредить разработчикам и в другом направлении — информационное издание Ars Technica со ссылкой на исследовательскую компанию Apiiro сообщило, что Claude Code по ошибке загружал в публичные репозитории на GitHub различного рода конфиденциальную информацию. По данным аналитиков, на просторах платформы было обнаружено свыше тысячи примеров слива важной информации — пароли от баз данных, токены API, учётные данные root и многое другое.
Специалисты объяснили, что эта утечка связана с тем, как Claude Code обрабатывает подтверждение пользователем выполнения автоматизированных команд в терминале. Когда пользователь выбирает вариант «Yes, and don't ask again» («Да, и больше не спрашивать»), разрешая выполнение команды, этот выбор (а также конфиденциальная информация) сохраняется как часть правила в локальном файле .claude/settings.local.json на компьютере пользователя. Безусловно, в этом нет никакой проблемы в плане безопасности, если этот файл остаётся локально на компьютере пользователя, плюс компания Anthropic в документации указывают, что этот файл настроек добавляется в глобальный список .gitignore юзера, то есть скрывался через исключение Git. Но есть одно «но»:
«Однако эта настройка .gitignore не отражается на уровне самого репозитория. Это означает, что файл с конфиденциальными данными может быть случайно загружен в сеть, если, к примеру, репозиторий клонируют на другой ПК или если папка станет репозиторием позже. В многих случаях Claude Code сам коммитит изменения в файл настроек без участия пользователя», — сообщает Apiiro.
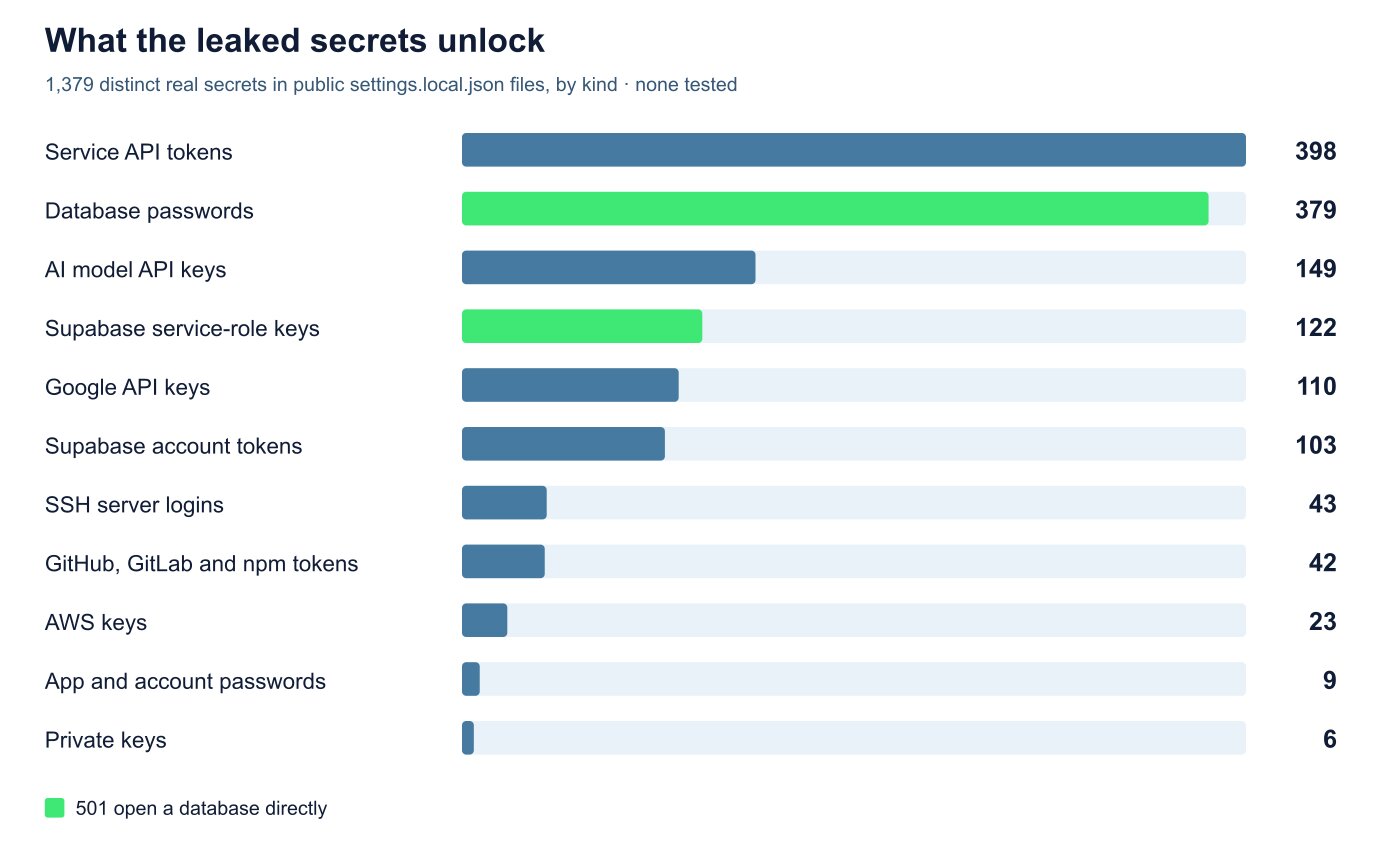
Из-за особенностей работы данной системы Apiiro удалось найти на платформе GitHib более 100 000 случаев, когда локальный файл настроек Claude Code был загружен в общедоступный репозиторий GitHub. И примерно 1100 файлов различных организацией содержали секретную информацию — закрытые ключи, токены API, пароли к базам данных и так далее. Примечательно, что даже если организация заметит эту проблему и удалит файлы из репозитория, они всё равно могут сохраняться в форках со всей конфиденциальной информацией. В команде разработчиков Claude Code о проблеме уже знаю и обещают подумать над тем, как предотвратить этот сценарий.